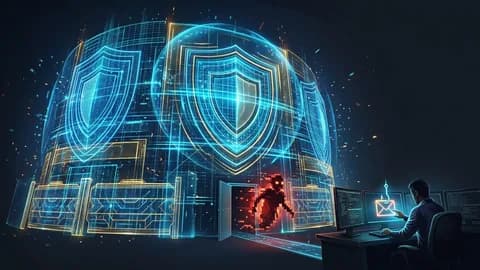
Firewall Mahal-Mahal, Tapi Masih Kena Hack? Ini Sebabnya.
Kita boleh pasang firewall yang mahal.
Boleh tambah EDR. WAF. IDS/IPS. MFA. Zero Trust. SIEM. Segala macam security control.
Tetapi kemudian seseorang klik satu link yang salah.
Atau masukkan password ke laman phishing.
Atau hantar dokumen sensitif kepada orang yang salah.
Atau upload data syarikat ke service yang tidak sepatutnya.
Tiba-tiba security perimeter yang dibina berbulan-bulan mula berdepan dengan satu masalah yang jauh lebih susah untuk ditampal:
manusia.
Human factor bukan bermaksud "user adalah masalah"
Istilah human factor dalam cybersecurity kadang-kadang disalah faham.
Ia bukan bermaksud semua incident berlaku sebab employee cuai.
Ia juga bukan bermaksud manusia adalah satu-satunya punca breach.
Dalam dunia sebenar, serangan biasanya melibatkan gabungan beberapa perkara:
People + Process + Technology.
Manusia boleh menjadi sasaran.
Manusia boleh melakukan kesilapan.
Credential manusia boleh dicuri.
Sistem yang direka dengan buruk pula boleh menjadikan kesilapan kecil mempunyai kesan yang besar.
Jadi masalah sebenar bukan sekadar:
"User klik link."
Soalan yang lebih penting ialah:
Kenapa satu klik boleh menyebabkan kerosakan yang begitu besar?
Angka yang patut kita tengok
Verizon Data Breach Investigations Report (DBIR) memang menunjukkan bahawa human element masih memainkan peranan besar dalam breach.
Dalam DBIR 2025, human element terlibat dalam kira-kira 60% daripada breach yang dianalisis. Pecahan yang dilaporkan termasuk credential abuse, social actions, errors dan interaction with malware.
Dalam DBIR 2026, Verizon melaporkan non-intentional human element pada 62% daripada breach. Pada masa yang sama, laporan tersebut menunjukkan vulnerability exploitation telah menjadi initial access vector terbesar, merangkumi 31% daripada breach.
Ini penting.
Ia menunjukkan bahawa kita tak boleh mengatakan:
"Manusia adalah satu-satunya weakest link."
Itu terlalu simplistik.
Cybersecurity bukan pertandingan antara manusia, hardware dan software.
Attack surface hari ini lebih kompleks daripada itu.
Attacker tak semestinya perlu exploit server
Bayangkan sebuah organisasi mempunyai server yang sudah dipatch.
Firewall dikonfigurasi dengan baik.
Endpoint mempunyai EDR.
MFA pula diwajibkan.
Kemudian attacker menghantar mesej kepada seorang employee:
"Your account requires verification."
Link tersebut membawa ke laman login palsu.
Employee memasukkan credential.
Attacker kini mempunyai sesuatu yang jauh lebih berguna daripada sekadar satu exploit:
access yang sah.
Inilah salah satu sebab social engineering masih berkesan.
CISA mentakrifkan phishing sebagai bentuk social engineering di mana attacker menyamar sebagai pihak yang dipercayai untuk memancing mangsa memberikan maklumat sensitif atau network access.
Firewall tidak boleh menentukan sama ada manusia sedang memasukkan password ke laman phishing.
Itulah masalahnya.
Security control yang bagus masih boleh kalah kepada credential yang dicuri
MFA memang membantu.
Malah CISA menyatakan MFA boleh menjadikan account takeover jauh lebih sukar walaupun password telah terjejas melalui phishing atau kaedah lain.
Tetapi MFA bukan alasan untuk berhenti di situ.
Attackers juga mencari cara untuk memanipulasi authentication flow, mencuri session, melakukan social engineering atau menyerang recovery process.
Sebab itu security yang matang tidak bergantung kepada satu control sahaja.
Ia menggunakan beberapa lapisan.
Defense in depth.
Masalah OPSEC pula lebih senyap
Kadang-kadang attacker tak perlu mencari vulnerability.
Mereka hanya perlu mencari maklumat.
- Nama employee.
- Jawatan.
- Email format.
- Technology stack.
- Subdomain.
- Vendor.
- Screenshot dashboard.
- Git repository.
- Dokumentasi dalaman yang tidak sepatutnya public.
Semakin banyak maklumat yang boleh dikumpulkan, semakin mudah attacker membina gambaran tentang organisasi.
Ini sebahagian daripada apa yang sering kita bincangkan sebagai operational security (OPSEC).
Benda yang kelihatan kecil secara berasingan boleh menjadi sangat berguna apabila digabungkan.
"Insider threat" pun bukan semestinya employee jahat
Satu lagi kesilapan biasa ialah menganggap insider threat bermaksud seseorang dalam organisasi sengaja mahu mencuri data.
Sebenarnya risiko boleh datang daripada beberapa keadaan:
Malicious insider
Seseorang memang sengaja menyalahgunakan access.
Compromised account
Account employee telah diambil alih oleh attacker.
Accidental insider
Employee melakukan kesilapan tanpa niat untuk menyebabkan kerosakan.
Ketiga-tiganya boleh menghasilkan kesan yang serius.
Sebab itu access control, least privilege, monitoring dan audit logging penting.
Bukan kerana kita tidak mempercayai employee.
Tetapi kerana security architecture tidak sepatutnya bergantung kepada kepercayaan semata-mata.
Jadi apa yang patut kita buat?
Jawapannya bukan:
"Train user sampai user tak pernah buat silap."
Itu hampir mustahil.
Manusia akan penat.
Manusia akan distracted.
Manusia akan tersilap.
Dan attacker tahu perkara itu.
Security engineering yang baik sepatutnya menganggap kesilapan manusia sebagai sesuatu yang mungkin berlaku.
Contohnya:
- Gunakan MFA, terutama authentication yang lebih tahan terhadap phishing.
- Gunakan least privilege supaya satu account tidak mempunyai access berlebihan.
- Segmentasikan network dan sistem kritikal.
- Jangan simpan secrets dalam source code.
- Gunakan secret management yang betul.
- Pantau authentication dan access yang luar biasa.
- Patch vulnerability yang diketahui dan dieksploitasi.
- Hadkan data yang boleh diakses oleh setiap role.
- Sediakan proses untuk melaporkan phishing tanpa menyalahkan mangsa.
- Uji incident response, bukan sekadar menulis dokumen incident response.
Dan yang paling penting:
Bina sistem yang masih boleh bertahan apabila manusia melakukan kesilapan.
Security bukan tentang mencari siapa yang salah
Kalau seorang employee terkena phishing, mudah untuk berkata:
"Kenapa dia klik?"
Tetapi security engineer patut bertanya lebih banyak soalan.
Kenapa credential itu masih boleh digunakan?
Adakah MFA cukup kuat?
Adakah access account tersebut terlalu luas?
Adakah login dari lokasi atau device pelik dikesan?
Bolehkan session tersebut digunakan untuk mengakses sistem kritikal?
Adakah sensitive data boleh dieksfiltrasi dengan mudah?
Dan apabila employee sedar mereka telah tersilap, adakah organisasi mempunyai proses untuk bertindak sebelum keadaan menjadi lebih buruk?
Itulah perbezaan antara blaming users dengan engineering for failure.
Firewall masih penting. Sangat penting.
Jangan salah faham.
Artikel ini bukan hujah bahawa firewall, EDR, WAF, patching atau vulnerability management tidak penting.
Sebaliknya.
Security technology tetap merupakan sebahagian besar daripada defensive architecture.
Malah DBIR 2026 menunjukkan vulnerability exploitation sendiri telah menjadi initial access vector terbesar dalam data yang dianalisis.
Maksudnya kita tidak boleh memilih antara:
"security technology" atau "human security".
Kita perlukan kedua-duanya.
Technology perlu mengurangkan peluang manusia melakukan kesilapan.
Process perlu mengehadkan kesan apabila kesilapan berlaku.
Dan manusia perlu diberikan tools serta training yang membolehkan mereka membuat keputusan yang lebih selamat.
Bottom line
Cybersecurity bukan tentang membina sistem yang menganggap semua orang akan sentiasa berhati-hati.
Ia tentang membina sistem yang tetap selamat walaupun seseorang tersilap.
Jadi lain kali bila nampak organisasi yang mempunyai firewall mahal, jangan terus anggap ia sudah secure.
Tanya soalan yang lebih menarik:
Apa berlaku apabila seseorang di belakang firewall itu melakukan kesilapan?
Sebab attacker tidak semestinya perlu memecahkan pintu.
Kadang-kadang mereka hanya perlu menunggu seseorang membukanya.
Sources
- Verizon, 2026 Data Breach Investigations Report — human element dan breach entry vectors.
- Verizon, 2025 Data Breach Investigations Report — human element involvement (angka tahun sebelumnya seperti dilaporkan dalam edisi 2026).
- CISA, Avoiding Social Engineering and Phishing Attacks — phishing sebagai bentuk social engineering.
- CISA, More than a Password — manfaat MFA terhadap compromised credentials.
Sumber
// penulis
Editor & Operator
Mohd Firdaus Abu Bakar (MrDodgerX) is an enterprise geospatial systems engineer in Malaysia and the editor behind hejes.my. He runs the briefing pipeline, curates and edits every draft, verifies each factual claim against primary sources, and presses the publish button — nothing ships without his review. He writes about AI, security and Malaysia's tech scene from a builder's perspective. Professional profile and code: the links below.
// sumber //
disahkan fakta · 11 SEP 2026 · hejes-content-fact-check
- 2026 Data Breach Investigations ReportVerizon · diakses 11 SEP 2026
- Avoiding Social Engineering and Phishing AttacksCISA · diakses 11 SEP 2026
- More than a Password (MFA)CISA · diakses 11 SEP 2026
berkaitan //

Citrix NetScaler: Tampal Dulu atau Simpan Bukti Dulu?
Dua zero-day NetScaler kini masuk senarai eksploitasi CISA dengan tarikh akhir 30 September, dan tampalan boleh memadam bukti yang anda perlukan.
Heapjack dan Overpatch: Dua Laluan Keluar Sandbox Codex
Penyelidik keluar dari sandbox OpenAI Codex dua kali: Heapjack capai RCE tanpa sandbox dalam mode read-only; Overpatch biarkan patch menulis di mana-mana.

Claude Opus 5 Bantu Penyelidik Rampas Akaun Staf OpenAI
Hacktron merangkaikan bug libheif di forum Discourse OpenAI dengan kelemahan SSO lalu merampas akaun ChatGPT dan Codex pekerja.
// sertai suapan
satu ilmu seminggu. tiada spam.
ringkasan mingguan. berhenti bila-bila masa.