
Apa yang sebenarnya digodam di Malaysia, 25 Okt – 8 Nov 2026
Tiga insiden disahkan, tujuh dakwaan ransomware belum disahkan, dan satu laman SME masih terdeface selepas 14 hari. Ini yang betul-betul berlaku.
Dua minggu terakhir ini, satu perkara berulang: tangkapan skrin halaman bank yang bertukar menjadi mesej hitam, kemudian satu gelombang dakwaan bahawa "Malaysia kena hack". Sebahagiannya benar. Sebahagian besarnya tidak.
Laporan ini memisahkan tiga perkara yang sering dicampur: insiden yang disahkan (ada bukti visual atau kenyataan rasmi), dakwaan (kumpulan penyerang mendakwa, tiada pengesahan), dan perkara yang langsung tiada kaitan dengan pencerobohan walaupun bunyinya begitu.
Semua semakan dibuat pada 8 November 2026. Setiap angka di bawah ada pautan bukti di hujung artikel.
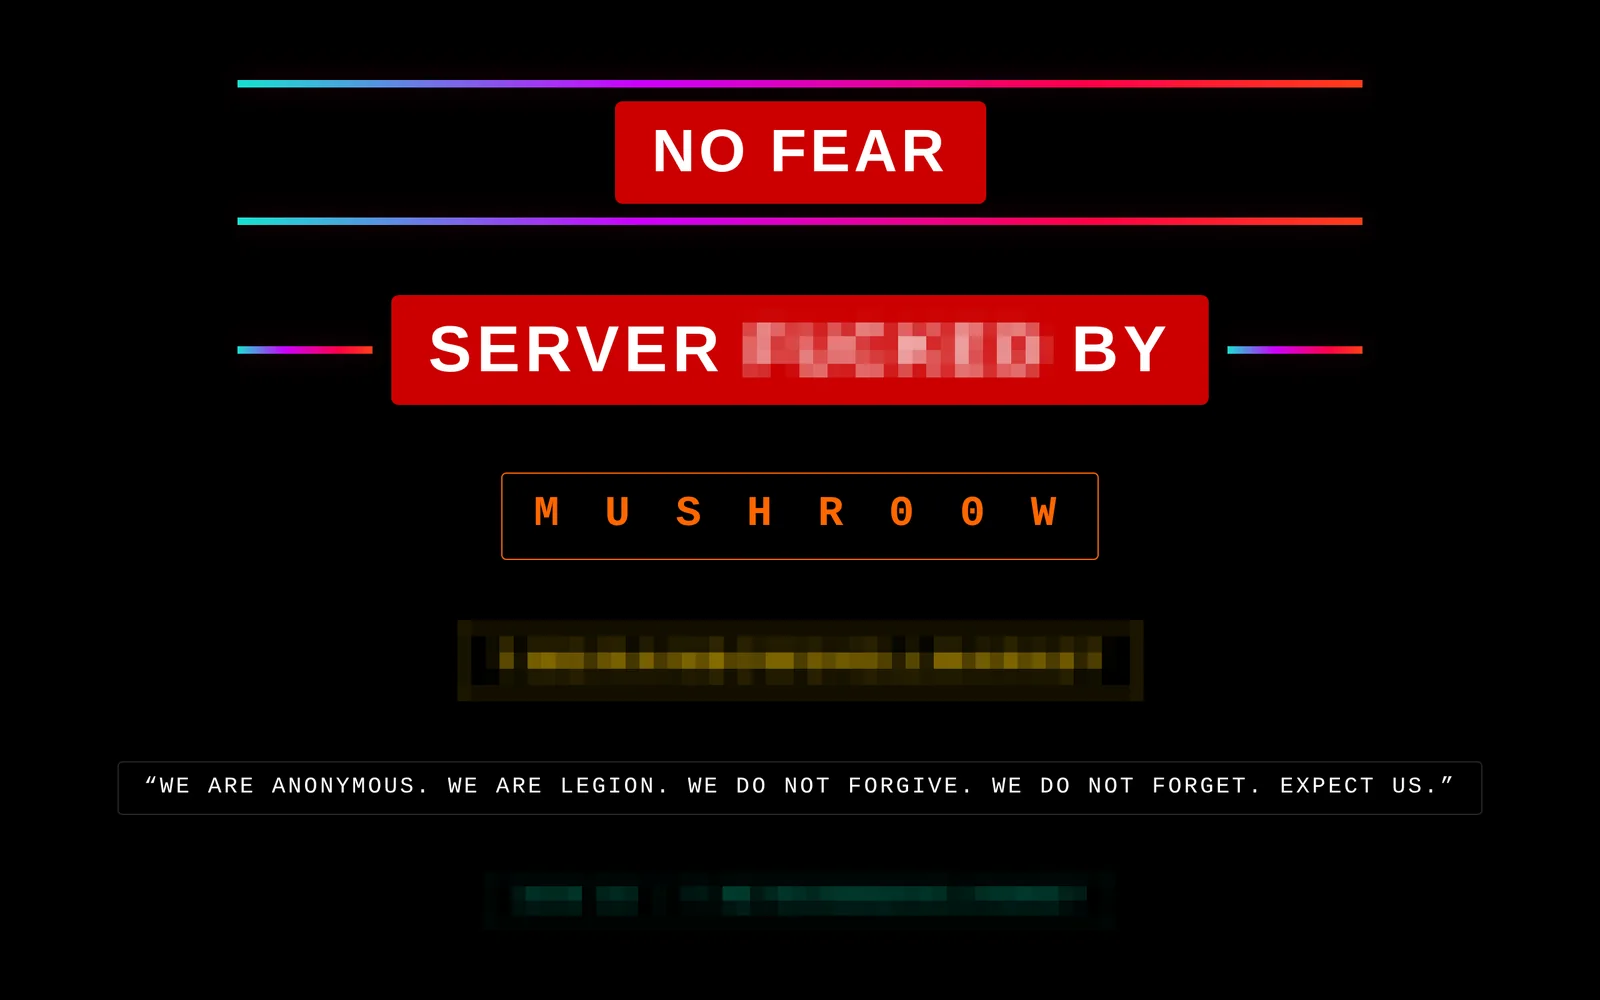
Beginilah rupa defacement: halaman tshirtnuniform.com.my pada 8 November 2026 — empat belas hari selepas ia ditukar ganti. Nama pengendali dan pautan hubungannya dikaburkan.
Tiga insiden yang disahkan
Hanya tiga perkara dalam tempoh ini yang boleh disahkan dengan bukti primer: dua laman SME berdomain .my yang di-deface, dan halaman perbankan Bank Rakyat.
1. tshirtnuniform.com.my — masih terdeface selepas 14 hari
Pada 25 Oktober, laman ini ditukar ganti dengan halaman mesej penyerang. Rekod arkib menunjukkan alamat IP server 103.8.25.110 (Subang Jaya), web server Nginx, dan tanda tangan aktor Mushr00w — nama yang mempunyai 94 laporan defacement dalam arkib awam.
Yang penting bukan defacement itu, tetapi apa yang berlaku selepasnya: pada 8 November, halaman itu masih memaparkan mesej penyerang. Empat belas hari. Ini bukan insiden teknikal yang rumit — ia satu fail index.html yang tidak ditulis ganti, pada laman yang mungkin tidak dipantau sesiapa.
2. eshopmcl.com.my — pulih dalam beberapa jam
Pada 4 November, laman e-dagang MCL Distributors mengalami perkara yang sama. IP server 110.4.45.52 (Kuala Lumpur), web server LiteSpeed, aktor fientix — nama dengan 1,436 laporan.
Beza utamanya: laman ini pulih. Pada 8 November ia memaparkan semula "E-SHOP – MCL Distributors". Tiada kenyataan awam, tiada notis pelanggan, tetapi pemulihan itu sendiri ialah bukti bahawa seseorang menyedari dan bertindak.
3. Bank Rakyat — halaman perbankan, 6 November
Malam 6 November, bankrakyat.com.my dan halaman perbankan dalam talian iRakyat memaparkan mesej "MARLANWG IS HERE". Bank mengambil laman itu turun. Berita tempatan melaporkan gangguan itu, dan Majlis Keselamatan Negara menyebut ia sedang meneliti "ancaman keselamatan hibrid".
Ini satu-satunya insiden dalam tempoh ini yang melibatkan institusi besar, dan ia juga yang paling banyak spekulasi.
Apa yang bank kata, apa yang penyerang kata
Dua naratif bercanggah wujud serentak. Kedua-duanya belum bertemu di tengah.
| Dakwaan | Sumber | Status |
|---|---|---|
| Halaman perbankan iRakyat di-deface pada 6 Nov | Tangkapan skrin, laporan media, kenyataan bank | Disahkan |
| Bank mengambil laman turun sementara | Bernama, kenyataan bank | Disahkan |
| Punca ialah isu vendor pihak ketiga | Kenyataan Bank Rakyat | Disahkan sebagai kenyataan bank, bukan sebagai penjelasan teknikal |
| Tiada data pelanggan dicuri | Menteri komunikasi, kenyataan bank | Disahkan sebagai kenyataan rasmi, tiada audit bebas diterbitkan |
| Penyerang mempunyai akses dalaman ke sistem | Dakwaan marlanwg di media sosial | Tidak disahkan |
| Data pelanggan sedang dijual | Dakwaan marlanwg | Tidak disahkan, tiada sampel data diterbitkan |
Perbezaan antara baris keempat dan kelima itulah keseluruhan cerita. "Isu vendor" dan "akses dalaman" boleh jadi dua penerangan bagi satu kejadian — atau dua kejadian berbeza. Tanpa forensik yang diterbitkan, tiada sesiapa di luar bank yang boleh memilih.
Yang boleh kita buat: jangan ulang dakwaan sebagai fakta, dan jangan anggap penafian sebagai bukti.
Bagaimana defacement berlaku
Defacement bukan pencerobohan yang rumit. Ia biasanya lima langkah yang sama, dan hanya langkah terakhir yang membezakan insiden kecil daripada insiden yang berlarutan dua minggu.
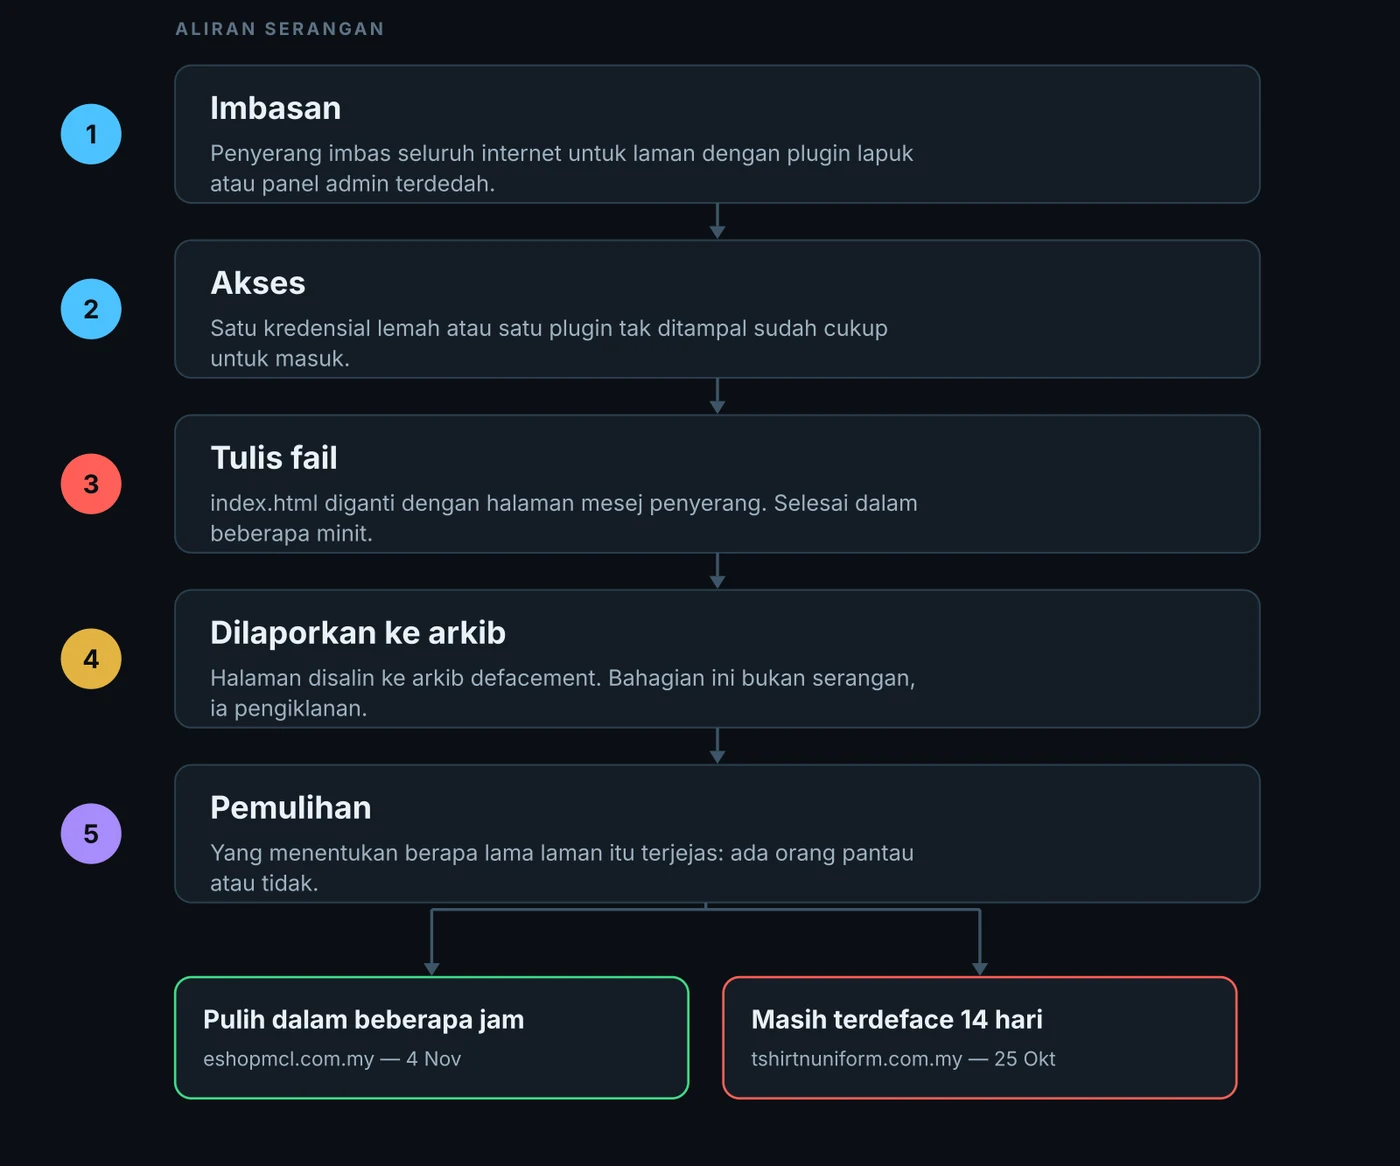
Langkah 1–3 berlaku dalam beberapa minit. Langkah 4 ialah publisiti, bukan serangan. Langkah 5 yang menentukan berapa lama laman itu terjejas — dan ia bergantung sepenuhnya pada sama ada ada orang memantau.
Yang bukan defacement, walaupun bunyinya begitu
Tiga perkara lain dalam tempoh sama sering dicampur masuk ke dalam "senarai Malaysia kena hack":
- Skrin LED di Kluang, 30 Oktober. Papan iklan digital dipaparkan dengan kandungan lucah, bukan laman web di-deface. Kumpulan yang mendakwa bertanggungjawab menyebut ia satu "kenyataan", bukan pencerobohan sistem sasaran. Ia insiden keselamatan fizikal-digital, bukan defacement web.
- Malaysia Airlines, 30 Oktober. Syarikat mengeluarkan kenyataan tentang insiden pada vendor teknologi pihak ketiga (Amadeus). Ini pendedahan vendor, bukan pencerobohan laman MALAYSIA Airlines sendiri.
- Gangguan aplikasi beberapa bank, 6–8 November. Beberapa bank melaporkan gangguan perkhidmatan. Tiada satu pun mengesahkan ia berpunca daripada serangan siber. Berita serantau menggabungkannya dengan defacement Bank Rakyat kerana berlaku serentak — itu korelasi masa, bukan bukti punca.
Tujuh dakwaan ransomware, semuanya belum disahkan
Antara 25 Oktober dan 2 November, tujuh entiti Malaysia muncul di laman kebocoran kumpulan ransomware. Ini dakwaan penyerang, bukan pengesahan. Tiada satu pun daripada organisasi ini mengesahkan pencerobohan, dan tiada sampel data yang boleh disemak secara bebas.
| Tarikh | Organisasi | Kumpulan | Sektor |
|---|---|---|---|
| 25 Okt | Mah Sing Group (mahsing.com.my) | Scarlettgroup | Hartanah |
| 26 Okt | MISC Group | Rhysida | Perkapalan dan tenaga |
| 26 Okt | Antah HealthCare Group | crypto24 | Kesihatan |
| 30 Okt | INTI International University & Colleges | Rhysida | Pendidikan |
| 31 Okt | Digital Triumph | N0n | Teknologi |
| 2 Nov | Astino Berhad | qilin | Pembuatan |
| 2 Nov | MARDEC Berhad | Orova | Komoditi |
Sehari sebelum tetingkap ini, 24 Oktober, Main Place Mall (mainplace.com.my) juga disenaraikan kumpulan krybit. Ia di luar tempoh laporan tetapi relevan sebagai konteks: kadar penyenaraian Malaysia tidak berubah mendadak pada 6 November — ia berterusan sepanjang bulan.
Satu perkara yang perlu difahami tentang laman kebocoran: ia alat tekanan, bukan rekod forensik. Kumpulan ransomware menyenaraikan mangsa untuk memaksa bayaran. Kadang-kadang data itu benar. Kadang-kadang ia dicuri daripada vendor, bukan daripada syarikat yang dinamakan. Kadang-kadang ia langsung tidak wujud. Tanpa sampel, kita tidak tahu yang mana.
Setel: denda RM637,500, bukan pencerobohan
Dakwaan "Setel kena hack" tersebar luas selepas satu tajuk berita berbunyi "Setel Fined By BNM For Sanctions Database Breach". Perkataan breach di situ bermaksud pelanggaran syarat kawal selia, bukan sistem ditembusi.
| Yang tersebar | Realiti | Klasifikasi |
|---|---|---|
| "Setel kena hack" | Tiada rekod defacement, tiada penyenaraian ransomware, tiada insiden pada status page rasmi | Tiada bukti |
| "Setel Fined By BNM For Sanctions Database Breach" | Setel gagal menapis seluruh pangkalan data pelanggan terhadap senarai sanksi dan gagal memastikan padanan sebenar. Denda RM637,500, dijatuhkan 15 April 2026, dibayar 6 Mei, diumumkan 26 Ogos | Pematuhan |
| "Setel data breach report" di agregator pihak ketiga | Domain ditandakan sebagai ada kredensial dalam log infostealer. Tiada jumlah rekod, tiada tarikh, tiada notis mangsa | Tidak disahkan |
Denda itu serius — ia penalti pematuhan terbesar yang diumumkan BNM tahun ini bagi kes sebegini. Tetapi ia bukan bukti bahawa sesiapa menembusi sistem Setel. Dua perkara berbeza, dan mencampurkannya melemahkan kedua-duanya.
Siapa di sebalik insiden ini
| Aktor | Jejak | Jenis | Dikaitkan dengan |
|---|---|---|---|
| Mushr00w | 94 laporan | Defacement | tshirtnuniform.com.my |
| fientix | 1,436 laporan | Defacement | eshopmcl.com.my |
| marlanwg | Nama baharu | Defacement dan dakwaan eksploitasi | Bank Rakyat, dakwaan 0-day Kastam |
| Rhysida | Ransomware-as-a-service | Ransomware | MISC Group, INTI |
| qilin | Ransomware-as-a-service | Ransomware | Astino Berhad |
| Scarlettgroup, krybit, N0n, Orova, crypto24 | Kumpulan kecil | Ransomware | Mah Sing, Main Place, Digital Triumph, MARDEC, Antah |
Dua nama pertama ialah defacement generik: mereka tidak menyasarkan Malaysia secara khusus. Mereka mengimbas internet untuk server yang tidak ditampal dan menukar halaman laman yang ditemui. Malaysia muncul dalam senarai mereka kerana Malaysia mempunyai banyak laman yang tidak diselenggara, bukan kerana Malaysia disasarkan.
marlanwg berbeza. Ia muncul dengan nama yang tidak ada dalam rekod awam sebelum ini, mendakwa sasaran institusi kewangan, dan — menurut amaran VECERT pada 21 Oktober — menawarkan 0-day untuk sistem Kastam Malaysia. Sama ada ia aktor baru atau nama baru bagi aktor lama, tiada bukti awam.
Peta: di mana semuanya berlaku
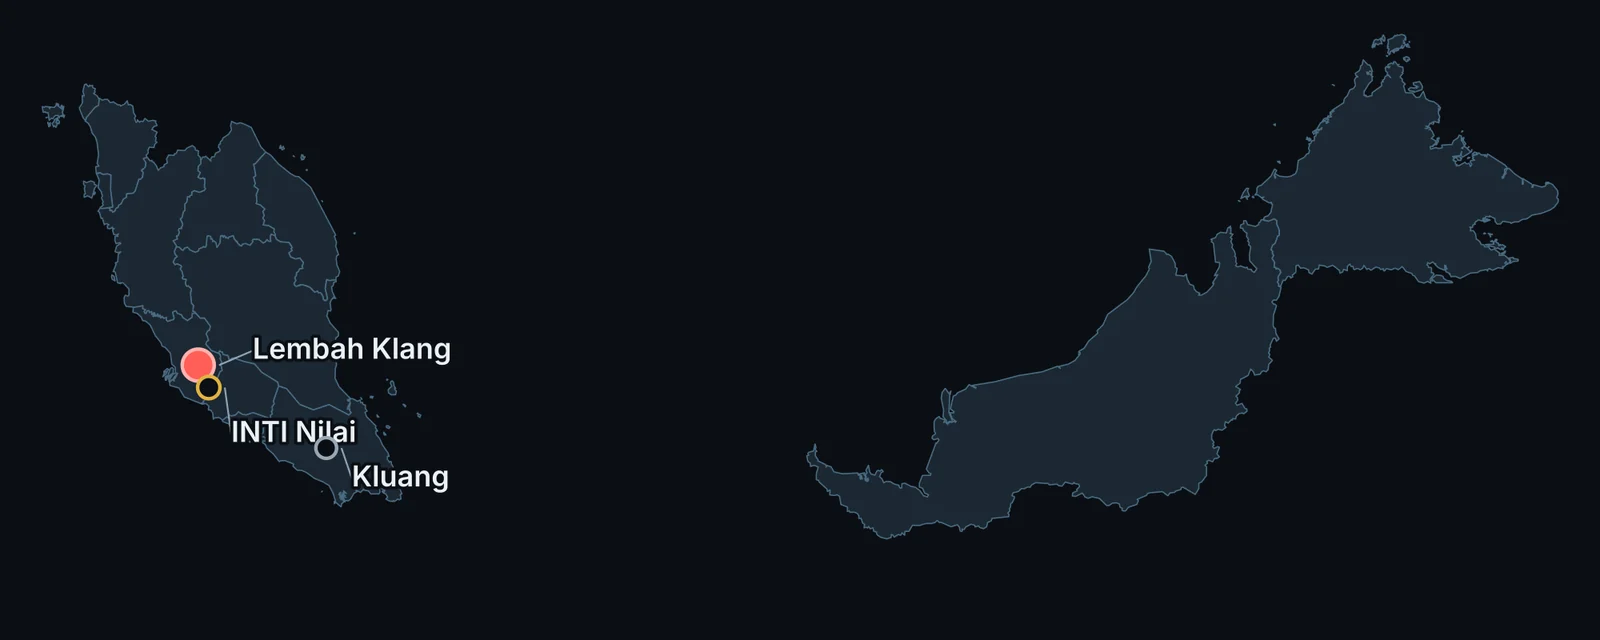
Tujuh daripada sembilan lokasi berada dalam satu kelompok di Lembah Klang — itulah sebabnya peta negara tidak boleh memisahkannya. Dua lagi di luar kelompok: INTI di Nilai, dan skrin LED di Kluang.
| Tanda | Lokasi | Apa yang berlaku |
|---|---|---|
| ● merah | Lembah Klang | Dua defacement disahkan, satu halaman perbankan, empat dakwaan ransomware, satu lokasi disemak dan didapati bersih |
| ○ kuning | INTI Nilai | Dakwaan ransomware Rhysida, 30 Okt — belum disahkan |
| ○ kelabu | Kluang, Johor | Skrin LED dipaparkan kandungan lucah, 30 Okt — bukan laman web |
Peta ini menjelaskan satu perkara tentang skala: insiden ini bukan "Malaysia digodam". Ia tertumpu di satu kawasan, pada sasaran yang berbeza-beza jenisnya, oleh aktor yang tidak berkaitan antara satu sama lain.
Pola yang berulang
Empat perkara muncul dalam ketiga-tiga insiden disahkan, dan dalam kebanyakan dakwaan:
- Sasaran ialah laman yang tidak diselenggara, bukan sistem yang dilindungi. Dua laman SME itu berjalan pada Nginx dan LiteSpeed — konfigurasi biasa. Defacement jenis ini hampir selalu bermula dengan komponen yang tidak ditampal atau kredensial yang lemah, bukan dengan serangan canggih.
- Pemulihan mengambil masa lebih lama daripada pencerobohan. Satu laman pulih dalam beberapa jam, satu lagi masih terdeface selepas dua minggu. Perbezaannya bukan teknologi — ia sama ada ada orang yang memantau atau tidak.
- Dakwaan bergerak lebih pantas daripada pengesahan. Dalam tempoh 24 jam selepas Bank Rakyat, sekurang-kurangnya tiga dakwaan berbeza tersebar sebagai fakta, termasuk dakwaan data pelanggan dijual yang tidak disertakan dengan satu sampel pun.
- Kumpulan yang berbeza, motif yang berbeza, digabungkan menjadi satu cerita. Defacement untuk reputasi, ransomware untuk wang, dan pencerobohan papan iklan untuk perhatian ialah tiga jenayah berbeza dengan tiga profil pelaku berbeza.
Apa yang patut dibuat
Untuk pemilik laman kecil dan sederhana — kumpulan yang paling terdedah dalam data ini:
- Semak sama ada laman anda masih laman anda. Pemeriksaan visual mingguan mengambil masa 30 saat dan menangkap kes seperti tshirtnuniform.com.my sebelum ia berumur dua minggu.
- Pastikan anda tahu siapa yang boleh menulis ke direktori web. Defacement bermaksud seseorang berjaya menulis fail. Kalau akaun FTP atau panel admin anda dikongsi atau lama, itu vektor paling biasa.
- Tetapkan pemantauan luaran percuma. Perkhidmatan uptime yang menyemak kandungan, bukan hanya kod status HTTP, akan menangkap halaman yang ditukar.
- Simpan sandaran yang boleh dipulihkan dalam minit, bukan hari. Masa pemulihan ialah perbezaan antara eshopmcl.com.my dan tshirtnuniform.com.my.
Untuk laman statik, pemantauan paling murah ialah satu cap jari kandungan. Simpan sekali, bandingkan setiap hari:
# baseline once, then compare daily (cron 07:00)
curl -sL https://your-site.com.my/ | sha256sum | cut -d' ' -f1 > ~/.site-baseline

# a changed hash means someone replaced the page
[ "$(curl -sL https://your-site.com.my/ | sha256sum | cut -d' ' -f1)" = "$(cat ~/.site-baseline)" ] || echo "CHANGED — check now"
Ia tidak berfungsi pada laman yang kandungannya berubah setiap kali dimuatkan (harga, stok, iklan). Untuk laman begitu, semak elemen yang sepatutnya kekal — tajuk, nombor telefon, alamat — bukan keseluruhan halaman.
Untuk individu:
- Jangan kongsikan tangkapan skrin tanpa tarikh dan URL. Hampir semua salah faham dalam tempoh ini bermula dengan tangkapan skrin tanpa konteks.
- Anggap "data breach report" di agregator sebagai petunjuk, bukan bukti. Log infostealer bermaksud kredensial seseorang pernah dicuri — bukan bahawa syarikat itu ditembusi.
- Untuk akaun kewangan, OTP yang tidak diminta ialah isyarat, bukan gangguan. Ia bermaksud seseorang sedang mencuba.
Had laporan ini
Saya tidak mempunyai akses kepada sistem mana-mana organisasi yang disebut. Semua yang di atas datang daripada tiga sumber: arkib defacement awam (rekod cermin hack-db.org), penyenaraian laman kebocoran ransomware, dan laporan media serta kenyataan rasmi.
Tiga batasan yang perlu dinyatakan:
- Arkib defacement hanya merekod apa yang penyerang laporkan. Laman yang di-deface tanpa laporan tidak muncul di mana-mana. Angka "3 insiden" bermaksud "3 yang dapat disahkan", bukan "3 yang berlaku".
- Tiada satu pun dakwaan ransomware disahkan. Ia disenaraikan sebagai dakwaan, dengan tarikh dan kumpulan, supaya ia boleh disemak kemudian.
- Tiada forensik diterbitkan oleh Bank Rakyat. Penjelasan "isu vendor" ialah kenyataan, bukan laporan teknikal. Ia boleh betul dan masih tidak lengkap.
Glosari
| Istilah | Maksud |
|---|---|
| Defacement | Halaman laman diganti dengan mesej penyerang. Biasanya bukan kecurian data — ia vandalisme digital |
| Mirror | Salinan halaman defacement yang disimpan di server penyerang atau arkib, sebagai "bukti" |
| Laman kebocoran | Laman awam kumpulan ransomware yang menyenaraikan mangsa yang enggan membayar |
| Ransomware-as-a-service | Model di mana pembangun ransomware menyewakan perisian kepada "afiliasi" yang melakukan serangan |
| Eksfiltrasi | Pemindahan data keluar dari sistem sasaran sebelum penyulitan atau ancaman |
| Log infostealer | Rekod kredensial yang dicuri malware daripada pelayar pengguna. Selalunya berusia bertahun |
| TFS | Targeted Financial Sanctions — senarai individu dan entiti yang dilarang berurusan di bawah undang-undang Malaysia |
| ATO | Account takeover — akaun diambil alih melalui kredensial curi, OTP yang dipintas, atau penipuan |
| 0-day | Kelemahan yang belum ditampal dan belum diketahui pembuat software |
Soalan lazim
Betul ke Bank Rakyat kena hack? Halaman perbankan memang di-deface — itu disahkan. Dakwaan bahawa sistem dalaman ditembusi dan data pelanggan dicuri tidak disahkan. Bank dan kerajaan menafikan data dicuri; tiada bukti bebas yang diterbitkan sama ada untuk menyokong atau menolak dakwaan penyerang.
Kenapa senarai ini pendek sangat? Kerana arkib defacement hanya menyimpan kes yang dilaporkan oleh penyerang sendiri. Laman kecil yang di-deface tanpa laporan tidak muncul dalam mana-mana arkib. Angka sebenar lebih tinggi; angka yang boleh disahkan lebih rendah.
Adakah Malaysia disasarkan secara khusus? Untuk defacement, tidak. Mushr00w dan fientix mengimbas seluruh internet. Malaysia muncul kerana jumlah laman yang tidak diselenggara, bukan kerana ia dipilih. Untuk ransomware, pola berbeza — kumpulan seperti Rhysida menyasarkan industri tertentu merentas negara.
Kalau saya pemilik laman yang terjejas, apa langkah pertama? Turunkan laman itu (jangan biarkan ia memaparkan mesej penyerang), tukar semua kredensial pentadbiran, semak log akses untuk menentukan bila dan bagaimana fail ditulis, kemudian pulihkan daripada sandaran yang disahkan bersih. Jangan pulihkan ke server yang sama tanpa mengetahui pintu masuknya.
Boleh percaya ke laporan ini? Setiap baris disokong pautan di bahagian sumber di bawah, dengan tarikh akses. Dakwaan dipisahkan daripada pengesahan sepanjang artikel. Kalau anda jumpa kesilapan, ia boleh dibetulkan — itu sebabnya setiap angka ada rujukan.
penulis
Editor & Operator
MrDodgerX (MrDodgerX) is an enterprise geospatial systems engineer in Malaysia and the editor behind hejes.my. He runs the briefing pipeline, curates and edits every draft, verifies each factual claim against primary sources, and presses the publish button — nothing ships without his review. He writes about AI, security and Malaysia's tech scene from a builder's perspective. Professional profile and code: the links below.
sumber
disahkan fakta · 08 NOV 2026
Butiran sumber dan tarikh semakan
- Arkib cermin defacement — rekod #152521 (25 Okt 2026)hack-db.org · diakses 08 NOV 2026
- Arkib cermin defacement — rekod #152705 (4 Nov 2026)hack-db.org · diakses 08 NOV 2026
- Bank Rakyat takes down sites after suspected cyber attackLowyat.NET · diakses 08 NOV 2026
- Bank Rakyat under suspected cyberattack by MarlanwgPokde.Net · diakses 08 NOV 2026
- Bank Rakyat websites defaced by MarlanwgCyberSecurity ASEAN · diakses 08 NOV 2026
- Bank Rakyat website experiences temporary disruptionBernama · diakses 08 NOV 2026
- Laman web bank digodam, MKN teliti ancaman keselamatan hibridRTM · diakses 08 NOV 2026
- Malaysia's cybersecurity situation remains under controlNew Straits Times · diakses 08 NOV 2026
- Banking system secure, says Fahmi after Bank Rakyat hackFree Malaysia Today · diakses 08 NOV 2026
- Service disruptions at three Malaysian banksLianhe Zaobao · diakses 08 NOV 2026
- Administrative Monetary Penalty on Setel VenturesBank Negara Malaysia · diakses 08 NOV 2026
- Statement on BNM announcementPETRONAS Dagangan Berhad · diakses 08 NOV 2026
- Setel says regulatory gaps fixed after RM637,500 penaltyMalay Mail · diakses 08 NOV 2026
- No customer impact from Setel BNM fineFintech News Malaysia · diakses 08 NOV 2026
- Setel Status — incident historySetel · diakses 08 NOV 2026
- Govt websites still getting hijacked by online casinosMalaysiakini · diakses 08 NOV 2026
- Govt websites hacked, says NacsaThe Star · diakses 08 NOV 2026
- Profil aktor Mushr00w (94 laporan)hack-db.org · diakses 08 NOV 2026
- Profil aktor fientix (1,436 laporan)hack-db.org · diakses 08 NOV 2026
- Malaysia Web Defacement Observatory — statistik agregatMalaysia Web Defacement Observatory · diakses 08 NOV 2026
- Malaysia — ransomware dan CVE mengikut negaraHackerFeeds · diakses 08 NOV 2026
- Amaran tawaran 0-day Kastam Malaysia oleh marlanwgVECERT · diakses 08 NOV 2026
- Kenyataan insiden vendor AmadeusMalaysia Airlines · diakses 08 NOV 2026
- Kumpulan Leakers hijack papan iklan digitalSays.com · diakses 08 NOV 2026
berkaitan
Siren 19 November, Tiada Bukti Sesiapa Dengar
Ujian amaran 19 November akan dinilai dari sel yang dicapai, bukan bilangan telefon. Tender MCMC sendiri yang menetapkannya — termasuk soal nada dering.
Halaman Bank Rakyat Diface Bertulis 'Penilaian Keselamatan'. Listing $2,000 Sudah Terbuka Sebelum Itu.
Laman Bank Rakyat diface dengan nota bertajuk 'Penilaian Keselamatan'. Sejam sebelum itu, pengendali sama menjual akses pelayan pada harga $2,000.
PHP2Shell: NACSA Desak Tampal PHP Segera
NACSA mahu PHP terdedah ke internet ditampal segera. Ini cara mengesahkan versi yang benar-benar melayani laman anda, dan mengapa jalan pintas itu perangkap.
sertai suapan
satu ilmu seminggu. tiada spam.
ringkasan mingguan. berhenti bila-bila masa.