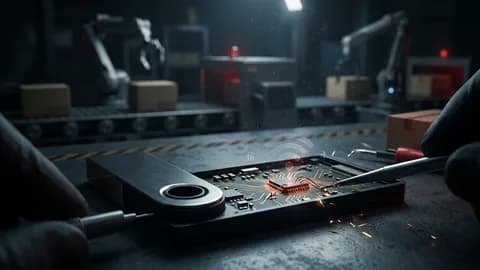
Implan cip mata-mata dalam dompet Ledger curi crypto
Implan cip mata-mata dalam dompet Ledger curi crypto
Ledger telah mengesahkan bahawa beberapa dompet hardware yang diedarkan melalui penjual semula CryptoBilis telah diubah suai secara fizikal dengan cip mata-mata yang mampu menguras aset kripto pengguna. Penemuan ini susulan laporan kehilangan dana secara tiba-tiba dan analisis forensik yang menunjukkan kewujudan implan bersaiz kecil berkemampuan LTE di dalam beberapa unit Ledger Nano X yang telah diusik.
Serangan rantaian bekalan melalui penjual tidak sah
Dompet Ledger direka untuk menyimpan kunci persendirian di luar talian. Namun, keselamatan ini bergantung kepada andaian bahawa peranti itu masih dalam keadaan asal dan tidak diubah suai sebelum sampai ke tangan pengguna. Dalam insiden ini, vektor serangan bukanlah kelemahan software dalam firmware atau aplikasi Ledger, sebaliknya pengubahsuaian fizikal dalam rantaian bekalan melalui saluran jualan yang tidak dibenarkan.
Pada 9 Oktober 2026, Ledger memulakan siasatan susulan laporan pengguna yang mengalami pengeluaran dana tanpa kebenaran. Keesokan harinya, syarikat itu mengesahkan terdapat pengubahsuaian fizikal pada sekurang-kurangnya satu peranti dan menasihati sesiapa yang membeli dompet Ledger melalui CryptoBilis supaya tidak lagi mengesetkannya. Jika sudah pun mengesetkannya, mereka dinasihatkan untuk memindahkan semua aset ke dompet baharu dengan frasa pemulihan yang baharu. Pada 11 Oktober 2026, Ledger mengumumkan bahawa kesemua laporan kehilangan dana itu berkaitan dengan peranti yang dijual melalui CryptoBilis, dan jumlah peranti yang terjejas adalah terhad.
Walaupun Ledger tidak menamakan model tertentu dalam kenyataan rasmi, penyelidik bebas telah memfokuskan kepada unit Ledger Nano X yang dibeli melalui penjual pihak ketiga dan dihantar dari Malaysia. Persamaan utama ialah kesemua unit ini tidak diperoleh melalui saluran jualan rasmi Ledger.
Cara implan cip mata-mata ini berfungsi
Analisis forensik terhadap unit Ledger Nano X yang diusik mendapati implan tersembunyi yang direka untuk menangkap frasa pemulihan pengguna semasa ia dimasukkan ke dalam peranti. Implan ini diletakkan di dalam casing dan dilengkapi dengan antena kecil yang memindahkan data melalui sambungan selular LTE. Ini bermakna penyerang boleh menerima frasa pemulihan tanpa perlu peranti yang terjejas bersambung ke Wi-Fi atau telefon yang dipasangkan dengan cara yang mencurigakan.
Dua varian berbeza telah didokumenkan. Varian pertama diletakkan di bawah bateri bersama modul LTE bersalut dan eSIM bersaiz sangat kecil. Varian kedua, yang lebih padat, diletakkan di ruang yang biasanya diisi oleh busa di bawah skrin OLED dan menggunakan bateri asal. Antena halus turut disorokkan di sepanjang tepi atas casing. Dalam kedua-dua varian, tanda paling jelas ialah wayar antena yang tidak wujud pada reka bentuk asal. Beberapa modul juga mempunyai nombor komponen yang digosok bagi menyukarkan pengenalpastian.
Apabila peranti dihidupkan, implan ini merekodkan paparan skrin dan tekanan butang semasa proses pengesetan atau pemulihan. Ini membolehkannya menangkap frasa pemulihan 24 perkataan apabila pengguna memasukkannya. Dengan frasa itu, penyerang boleh membina semula kunci persendirian dan menguras aset kripto pada bila-bila masa, selalunya tanpa sebarang petunjuk yang ketara pada antara muka peranti itu sendiri.
Tanda-tanda yang perlu diberi perhatian
Satu pengajaran penting daripada insiden ini ialah semakan "genuine" (tulen) pada software sahaja tidak mencukupi untuk mengesan implan fizikal, terutamanya jika Secure Element masih utuh. Fungsi 'Genuine Check' milik Ledger boleh mengesahkan ketulenan dalam beberapa aspek, tetapi ia tidak menjamin ketiadaan pengubahsuaian hardware tambahan.
Beberapa tanda amaran yang boleh diambil kira termasuk: padanan bateri yang berbeza, wayar antena yang kelihatan atau longgar, perbezaan ketebalan atau pembungkusan, serta pembelian pada harga jauh lebih murah daripada harga runcit melalui penjual pihak ketiga yang tidak dikenali. Tiada satu pun tanda ini bersifat mutlak, tetapi gabungan beberapa tanda itu, terutamanya bersama saluran jualan yang tidak dibenarkan, sepatutnya menimbulkan keraguan.
Jika anda membeli dompet Ledger melalui CryptoBilis dan masih belum mengesetkannya, jangan mulakan proses pengesetan. Jika anda sudah pun mengesetkannya, anggap frasa pemulihan anda berpotensi telah dikompromi. Cipta dompet baharu (dengan frasa pemulihan baharu) menggunakan peranti yang diketahui tulen daripada saluran jualan rasmi, dan pindahkan semua aset anda ke dompet itu.
Pengajaran utama
Insiden ini mengingatkan kita bahawa dompet hardware melindungi daripada malware jarak jauh, tetapi ia tidak menghapuskan risiko rantaian bekalan. Langkah perlindungan paling berkesan ialah mudah: beli dompet hardware hanya melalui penjual semula rasmi atau terus daripada kedai rasmi pengeluar, semak pembungkusan sebaik sahaja diterima, dan jika anda ragu-ragu, jangan gunakan peranti yang integriti fizikalnya tidak dapat dipastikan.
Sumber
- BleepingComputer: Ledger confirms spy chip implant behind wallet crypto thefts
- CoinDesk: Ledger says unauthorized implant found in at least one device sold by CryptoBilis
- Help Net Security: Hidden implant in Ledger hardware wallets linked to $93M theft
- ETHNews: Ledger Buyers Lost Millions as Spy Chip Found Inside a Wallet
// penulis
Editor & Operator
Mohd Firdaus Abu Bakar (MrDodgerX) is an enterprise geospatial systems engineer in Malaysia and the editor behind hejes.my. He runs the briefing pipeline, curates and edits every draft, verifies each factual claim against primary sources, and presses the publish button — nothing ships without his review. He writes about AI, security and Malaysia's tech scene from a builder's perspective. Professional profile and code: the links below.
// sumber //
disahkan fakta · 13 OKT 2026 · hejes-content-fact-check
- Ledger confirms spy chip implant behind wallet crypto theftsBleepingComputer · diakses 13 OKT 2026
- Ledger says unauthorized implant found in at least one device sold by CryptoBilisCoinDesk · diakses 13 OKT 2026
- Hidden implant in Ledger hardware wallets linked to $93M theftHelp Net Security · diakses 13 OKT 2026
- Ledger Buyers Lost Millions as Spy Chip Found Inside a WalletETHNews · diakses 13 OKT 2026
berkaitan //
15,465 Server MCP Tanpa Kawalan Memadai
OX Security memetakan 15,465 server MCP awam: 15.6% dihoskan di luar AS, 2.3% domain sudah mati. Protokolnya kukuh. Kepercayaan yang diberi, tidak.
Domain placeholder kini jadi pelantar malware
Domain placeholder third-party.com yang dipakai dalam docs kini menghidangkan ClickFix kepada pelawat Windows, dan 13 domain seumpamanya membawa scam.
Emel Isu GitLab: Token Push-to-Main Sebenarnya
Alamat "Email work item" GitLab menyimpan token untuk seluruh akaun. Kalau bocor, sesiapa boleh tolak kod ke main, jalankan CI, dan langkau IP allowlist.
// sertai suapan
satu ilmu seminggu. tiada spam.
ringkasan mingguan. berhenti bila-bila masa.