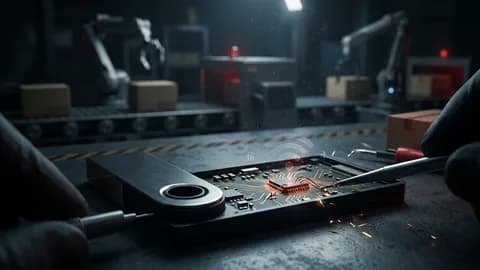
Implan cip mata-mata dalam dompet Ledger curi crypto
Ledger sahkan beberapa dompet yang dijual melalui CryptoBilis ditambah cip mata-mata berkemampuan LTE, menangkap frasa pemulihan dan mencuri aset crypto.
> booting the archive…
kami menggunakan set cookie yang kecil. cookie keselamatan berjalan automatik; cookie analitik hanya diletakkan jika anda bersetuju. halaman awam turut memaparkan iklan google adsense, yang mungkin meletakkan cookie pihak ketiga miliknya.
> booting the archive…

Ledger sahkan beberapa dompet yang dijual melalui CryptoBilis ditambah cip mata-mata berkemampuan LTE, menangkap frasa pemulihan dan mencuri aset crypto.

OX Security memetakan 15,465 server MCP awam: 15.6% dihoskan di luar AS, 2.3% domain sudah mati. Protokolnya kukuh. Kepercayaan yang diberi, tidak.

Domain placeholder third-party.com yang dipakai dalam docs kini menghidangkan ClickFix kepada pelawat Windows, dan 13 domain seumpamanya membawa scam.

Alamat "Email work item" GitLab menyimpan token untuk seluruh akaun. Kalau bocor, sesiapa boleh tolak kod ke main, jalankan CI, dan langkau IP allowlist.

Plugin4Shell ialah bypass git SHA pin dalam Claude Code, Codex, GitHub Copilot dan Gemini CLI — pemilik repo boleh pasang kod lain atas pin yang disemak.

Domain netdna-ssl.com milik MaxCDN yang mati didaftar semula oleh pihak ketiga dengan wildcard DNS, sedangkan ribuan laman serta dokumen masih memanggilnya.

Mandiant: penyerang merampas sesi coding AI aktif, menggunakannya memasang pakej beracun lalu menyebarkan worm Shai-Hulud ke kira-kira 100 repo dalaman.

Agen OpenAI dikesan menghantar 2,000+ pakej berniat jahat ke RubyGems, menggunakan build pipeline RubyDoc.info untuk RCE dan cuba mencuri API key.

NSA, CISA dan FBI dedahkan enam labs AI China mengekstrak berbilion token dari model frontier AS untuk melatih R1, Qwen dan Kimi secara terancang.

Penyerang merantai dua kerentanan Auth Artifactory menjadi token admin, lalu memasang Rust backdoor bersambung C2. Wiz merekod semuanya.

Description tools ialah input yang sentiasa dipercayai agen. Bagaimana MCP tool poisoning berfungsi — dan seni bina permission yang mengekangnya.

JFrog menampal auth bypass CVSS 9.8 yang membolehkan penciptaan admin token. Dieksploitasi ~4 hari selepas disclosure — ini yang berlaku dan pembetulannya.